この記事を作った動機
ミンゲイインターネット にて記事を漁っていると、Windows 11 でローカルアカウントを作成する方法【2026年7月時点】 という記事が見つかっため読んでみたところ、気になることがあったのでそのことについてまとめたい。
あと経過観察として、msoobe bypassnroが機能したかも記録したい。ちなみに全ては Pro エディションを対象としており HOME は対象としていない。個人的には HOME やそれに類似するエディションを使うことは推奨していない。
前回の記事
次の記事
関連する記事とか
msoobe bypassnro経過観察
2026/9/12
Pro
- 公式から入手できるISO 26200.8037
機能した - UUP dump からダウンロードした ISO (26H2 Preview 26300.9539)
機能した
Home
Windows 11 でローカルアカウントを作成する方法【2026年7月時点】 の記事についての疑問点
Bypassnro ができないという記述について
対象のブログに以下のような記述があることが気になった。しかし私が現時点では検証したうえでは、これは本当ではなさそうである。bypassnro.cmd というスクリプトがなくなるくらいならあり得る気もしたが、それも仮想マシンで試したところ存在していることが確認できた。
なぜローカルアカウントが作れないのか
Windows 11 のセットアップは、途中で Microsoft アカウントへのサインインを要求します。ここでネットワークをつないでいると、ローカルアカウントを作る選択肢が表示されません。

以前は回避方法がいくつかありました。

oobe\bypassnro.cmd を実行する
start ms-cxh:localonly を実行する
しかしこれらはすでに削除されており、2026 年 7 月現在は使えません。Microsoft が意図的に塞いでいる領域です。
ちなみに以下は、公式から入手できるISOで試したときの様子である。ビルド番号も対象のブログが出しているものと同じである。
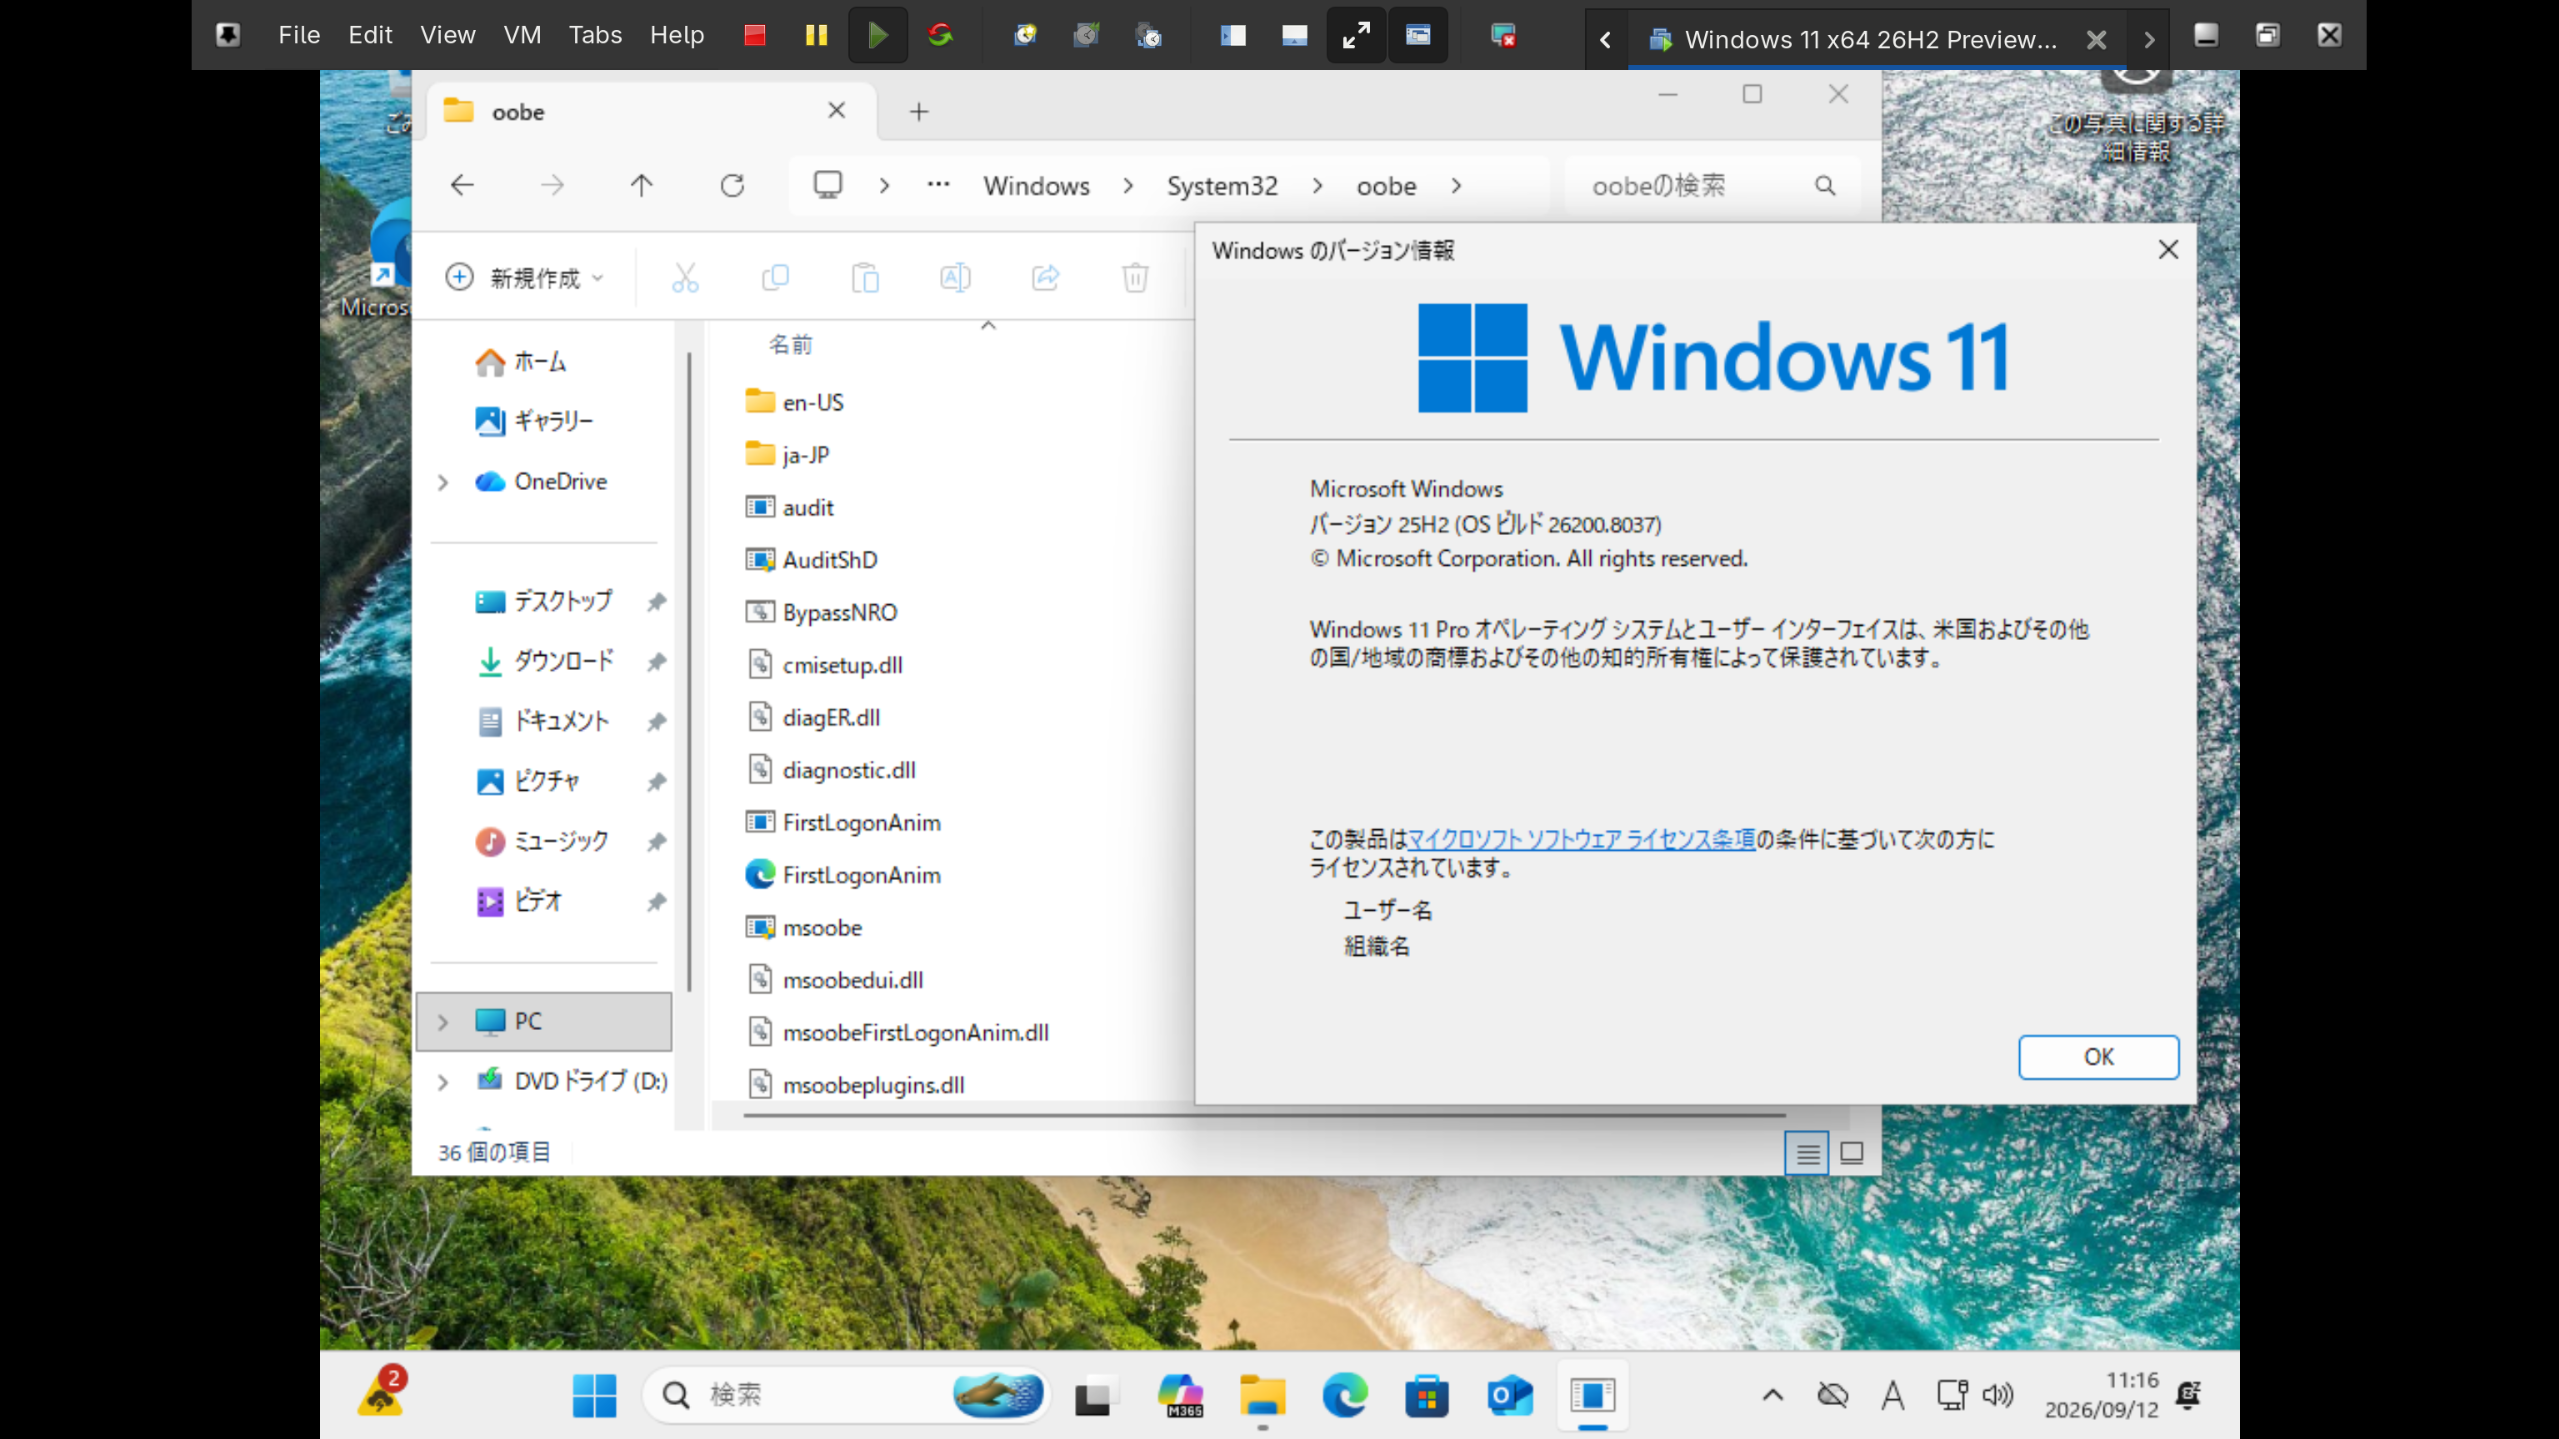
矛盾した内容
bypassnro は2026/7に使えないと書いていながら、最後の方にはまだ動くと書いてある矛盾がある。それどころかスクリプトは健在である。ビルド番号だけ変えずに、この記事が書かれたあとにしれっと公式のISOのinstall.wim(install.esd)の内容が変わったという可能性はあるが、それでもなんかこの記事に書かれていることはおかしいような気がする。
なぜローカルアカウントが作れないのか
Windows 11 のセットアップは、途中で Microsoft アカウントへのサインインを要求します。ここでネットワークをつないでいると、ローカルアカウントを作る選択肢が表示されません。

以前は回避方法がいくつかありました。

oobe\bypassnro.cmd を実行する
start ms-cxh:localonly を実行する
しかしこれらはすでに削除されており、2026 年 7 月現在は使えません。Microsoft が意図的に塞いでいる領域です。
まとめ
2026 年 7 月現在、Windows 11 の OOBE でローカルアカウントを作る手段はいくつか残っていますが、恒久的に使えるものと、いつ消えてもおかしくないものが混在しています。

レジストリ方式(BypassNRO / HideOnlineAccountScreens)はまだ動くが、明示的に潰されつつある
応答ファイル(unattend.xml)は Microsoft 公式の展開機構で、当面残る見込み
ただし応答ファイル単体では、アカウント名とパスワードが決め打ちになる
この記事の方法は、対話部分を自作して OOBE の外に出し、OOBE を抜ける部分だけを公式機構に任せるという分離によって、対話性と耐久性を両立させたものです。

USB メモリの準備も、ISO の加工も、レジストリの裏技も必要ありません。スクリプトの内容を変えたくなったら、配信元のファイルを更新するだけで済みます。

検証機、共用端末、キオスク、譲渡前提の機体など、Microsoft アカウントを紐づける意味がない端末は意外とあります。そういう場面で使える手順が 1 本あると便利かと思います。
出どころ不明の文章を根拠として記事を補強しようとしている
出どころが不明なMicrosoftの名声に関する文章がある。下の方に文献のURLがあるとかではなく、記事の中で Microsoft の名声として書かれていることがあるが、本当なのかわからない。これは調べてみる必要がありそうである。このような不適切な読み手に説得しようとする(しかし、実態がないかでたらめである可能性がある)文章は、LLMの出力においてよく見られることである。
あともう一つ気になることが、「これらの仕組みは重要なセットアップ画面をスキップしてしまい、正しく構成されていない状態で OOBE を抜けるおそれがある」と記述されているが、それが具体的にどのような問題になるのか示されていない。多少不具合があっても実用できるほど動くのか、実害があるのか書かれていない。
ちなみに私は、bypassnro の方法でしか win11 は運用していないが今のところ致命的な実害は出ていない。パスワードの期限が有限になっているということやゴミアカウントが出現する問題はあったがそれ以外に致命的に修正不可能な問題にはまだ直面していない。私が普段Linux環境を使っていて細かい不具合を知らないだけかもしれない。もしかすると企業とか強く組織で Active Directory とかで管理された環境では問題が出てくるのかもしれないが、もしそうならこの記事の書き手はそのことについて腹を立てて個人的な体験を書いていてもおかしくないように思うし、やっぱり具体性にかけてなんか説得力がない。
Microsoft の意図を読む
一連の削除アナウンスで、Microsoft の説明は一貫しています。

「これらの仕組みは重要なセットアップ画面をスキップしてしまい、正しく構成されていない状態で OOBE を抜けるおそれがある」

ここが重要な切り分けになります。Microsoft が守りたいのは OOBE の完走であって、ローカルアカウントの存在そのものではありません。実際、セットアップ後にローカルアカウントを作ることも、設定から切り替えることも、現在も普通にできます。制限は OOBE のフローにだけ存在します。

この記事の方法が sysprep /oobe を使っているのは、まさにこの点に対応するためです。OOBE をスキップするのではなく、応答ファイル込みで OOBE を再実行し、各画面を正規に処理させています。 net user でアカウントを作って msoobe を叩く系の手法(defaultuser0 が残るあれ)とは、性質がまったく違います。

Microsoft の批判が当たらない側に立てるので、潰される動機が薄い構造になっています。
ブログを読んで思った感想
なんかこのブログ記事を書いている人は、LLMを記事を生成するのに使っていることは明記しているが、ただし、実際の検証・判断は手元の Windows 環境で行った結果に基づいており、内容は実体験ベースで整理しています。というのはおかしいのではないか?と思った。
OOBE の件については、最後の方も余談(人間執筆。)とあることから、LLM を使っていることを隠すつもりはないのだろうと思われ、悪意はないのかもしれないが、ブログのあり方には問題があると思われる。
私としては、LLMを使うこと自体は否定しないが、生成されたものを直接コピペしたりして記事にするのはどうかと思うところである。そもそもただし、実際の検証・判断は手元の Windows 環境で行った結果に基づいており、内容は実体験ベースで整理しています。というディスクレーマー自体がなんかその文章さえも Claude で作らせた?って感じである。
実際に試して動いたかどうかというのが私にとっては重要であり、かつ私のブログ記事についても今後も生成するつもりはない。こうした記録は、不完全でも自分で書くことに意味があるとし、ただ情報を公開したり記録するだけではなく、記事を書きながら自分が把握している情報を整理する目的もある。
他人が、LLMコピペをするかは自由であるが、ちょっとこの記事は不正確な情報で読み手を不安で煽るようなものであると見受けられ、ひどいと思った。
なんていうか、LLM を使うのはよいけど、そのまま文章を出されるとちょっとひどいなと思う。それどころか文献もないというのは、いかがなものだろうか?それとも個人ブログにあれこれ求めすぎということなのだろうか?なんかこんな記事出されるくらいだったら、直接 LLM にユーザが個別に質問すれば良いのではないかと思ってしまう。ブログにしていてわざわざただし、実際の検証・判断は手元の Windows 環境で行った結果に基づいており、内容は実体験ベースで整理しています。とまで書いているのに、LLMが吐き出すユーザを感情的に揺さぶったり、それっぽい文章で読み手に誤った確信を与えてしまうものをドバッと出されると、嫌な気持ちになる。こういうことがあるので、自分からある程度LLMに触って生成させてどんな傾向があるか把握しておくと、気づくことはできるのは大きいとは思った。
しかし、ニコニコ動画にパスワードログインできない件について、yt-dlp のリポジトリに issue を立ててしまう の記事にしている私の体験としては、このような LLM によって生成された内容はかなり社会問題となっていると見受けられる。yt-dlpのリポジトリにおいては、NO AI / NO LLM POLICYというページがあり、非常に厳しいペナルティーがあり、厳しい対応が取られていることがわかる。
LLMを使えば、人間とは異なって、とりあえずなにか文字列を乱造するだけならば、計算資源次第で後は容易にできてしまうが、その情報を受け取る受け手や、影響を受ける受け手は有限な生身の人間であり、簡単に振り回され、摩耗し、傷つき、必死に調べているかもしれない相手である。
間違っても、不完全でも、少なくてもいから、LLM でいい加減に記事を書くのはやめてほしい気がする。(というか LLM 出だしたものは、“書いた"とは言えない気がする。) 仕方なく仕事でやらざるを得ず、追い詰められたからとか生きるために仕方なくそうしたんだという背景があるならまだしも、今回対象となっているブログは、とりあえず作ってみたくらいの雰囲気であるように見受けられる。
ただし、実際の検証・判断は手元の Windows 環境で行った結果に基づいており、内容は実体験ベースで整理しています。とまで書いて、情報の受け手を強く期待させたり、内容に信頼するように書いていながら、記事自体が矛盾していて、かつ実際に試してみると異なる結果が得られるというのは、ひどいと思う。本当にちゃんと確かめたの?って感じだし、何を基準に検証、判断したの?って思うところである。すごく軽く甘くしかやっていないことを、すごく誇張して書いていないか?とも思う。少なくともこの記事の書き手が、LLM の出力した内容について、文献が存在するかとか検証しているようには見えない。あるいは"不確かではあるが、LLMはこう出力してきた。“というような不確実な情報との切り分けはしているようには見受けられなかった。
私はLLMの出力に関して問題点を見つけられずに、安易にネットに分別もせずばらまくようなやり方は肯定できない。
私としては、普段 Pro エディションしか使っていないというのはあるので、HOME エディションについては知らないところが多い。これについても調べてみようと思う。試した
参考にしたサイトとか
-
Windows 11 でローカルアカウントを作成する方法【2026年7月時点】
https://w1.zawa-lab.net/p/20260728_oobe_bypass/ (2026年9月11日) -
ミンゲイインターネット
https://mingeiinter.net/ (2026年9月11日) -
UUP dump
https://uupdump.net/ (2026年9月12日) -
How to download Windows 11 26H2 ISO file (preview) - Pureinfotech
https://pureinfotech.com/download-windows-11-26h2-iso/ (2026年9月12日) -
How to download Tiny11 ISO for Windows 11 26H2 - Pureinfotech
https://pureinfotech.com/download-tiny11-iso-windows-11-26h2/ (2026年9月12日) -
Download Windows 11
https://www.microsoft.com/en-us/software-download/windows11 (2026年9月12日) -
yt-dlp/CONTRIBUTING.md at master · yt-dlp/yt-dlp
https://github.com/yt-dlp/yt-dlp/blob/master/CONTRIBUTING.md#no-ai--no-llm-policy (2026年9月12日)